생활 IT 해결노트에 오신것을 환영합니다!
알아두면 편해지는 IT·생활정보·뉴스
생활 IT 해결노트에 오신것을 환영합니다!
알아두면 편해지는 IT·생활정보·뉴스
알아두면 편해지는 IT·생활정보·뉴스
알아두면 편해지는 IT·생활정보·뉴스
ChatGPT 설정의 보안 및 로그인에서 MFA, 보안 기록, 활성 세션을 한 번에 점검할 수 있습니다. 낯선 로그인이나 기기가 보이면 비밀번호 변경과 전체 세션 로그아웃을 먼저 진행한 뒤 MFA를 켜는 편이 안전합니다.
갑자기 낯선 로그인 알림이 왔거나 ChatGPT 사용 기록이 평소와 다르게 보인다면 괜히 불안해지는데요. 이럴 때는 무작정 비밀번호만 바꾸기보다 보안 기록 → 활성 세션 → MFA → API 키 순서로 확인하면 빠뜨리는 부분을 줄일 수 있습니다.
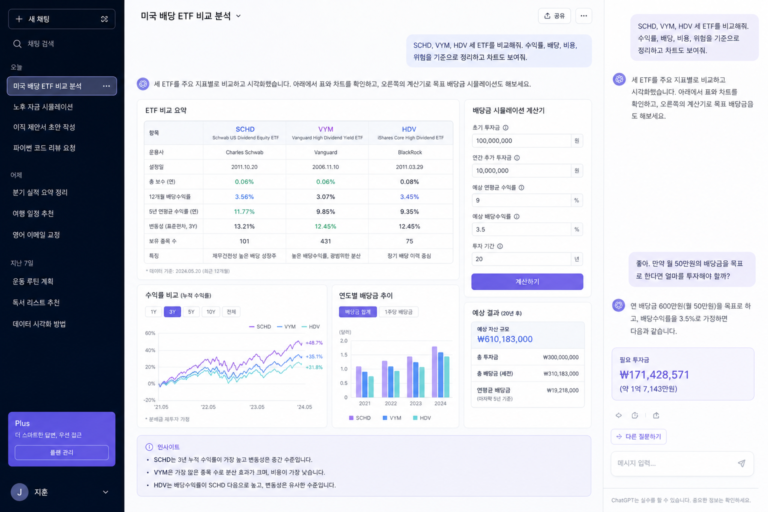
현재 ChatGPT 웹 화면에서는 프로필 메뉴의 설정으로 들어간 뒤 보안 및 로그인 또는 영문 화면의 Security 메뉴에서 관련 항목을 찾을 수 있습니다. 계정 종류나 워크스페이스 설정에 따라 메뉴명이 조금 다르게 보일 수 있어요.
먼저 ChatGPT에 로그인한 다음 프로필 아이콘을 눌러 설정 화면을 열어주세요. 모바일 앱에서 원하는 보안 메뉴가 바로 보이지 않는다면 웹 브라우저에서 ChatGPT를 여는 편이 더 수월합니다.
보안 기록은 과거에 계정에서 발생한 주요 보안 이벤트를 보여주는 곳입니다. 로그인과 로그아웃, 비밀번호 변경, MFA나 패스키 변경 같은 항목을 시간·위치·기기 정보와 함께 확인할 수 있는데요. 위치 정보는 정확한 주소가 아니라 대략적인 정보일 수 있고, 일부 세부 내용이 비어 있을 수도 있습니다.
설정 → 보안 및 로그인 → 보안 기록으로 이동한 뒤 아래 내용을 차례로 살펴보세요.
여기서 모르는 기록이 하나 보였다고 해서 곧바로 계정 탈취라고 단정할 필요는 없습니다. VPN, 회사 네트워크, 이동통신사 중계 서버 때문에 위치가 다르게 표시될 수도 있거든요. 다만 내가 하지 않은 비밀번호 변경이나 MFA 변경이 보인다면 단순한 위치 오차로 보기 어렵습니다.
OpenAI 계정 보안 기록 안내 보기보안 기록이 과거의 흔적을 보여준다면, 활성 세션은 현재 로그인 상태에 가까운 정보를 확인하는 메뉴입니다. 브라우저 세션이나 공식 OpenAI 앱 세션이 표시될 수 있고, 기기·브라우저·대략적인 위치·로그인 시각·신뢰할 수 있는 기기 여부가 함께 나타날 수 있습니다.
활성 세션 관리 안내 보기설정 → 보안 및 로그인 → 활성 세션으로 들어가서 현재 사용 중인 기기를 제외한 항목을 확인해보세요. 기억나지 않는 세션이 있다면 해당 항목의 로그아웃을 선택하면 됩니다. 신뢰할 수 있는 기기로 등록된 경우에는 로그아웃 및 제거처럼 표시될 수도 있어요.
활성 세션 목록이 비어 있거나 메뉴 자체가 보이지 않는 경우도 있습니다. 조직의 SSO로 연결된 계정은 이 기능이 제공되지 않을 수 있고, 세션 상태가 즉시 갱신되지 않아 로그아웃한 항목이 잠시 남아 보일 수도 있습니다.
낯선 기기가 여러 개 보이거나 계정이 실제로 노출됐다고 의심된다면 개별 로그아웃보다 전체 로그아웃이 낫습니다.
이 작업은 현재 사용 중인 세션도 종료합니다. 다른 ChatGPT 세션이 모두 로그아웃되는 데 최대 30분 정도 걸릴 수 있으니, 버튼을 눌렀는데 다른 기기 화면이 즉시 바뀌지 않는다고 해서 실패한 것으로 보지는 않아도 됩니다.
ChatGPT 모든 기기에서 로그아웃하기
MFA는 로그인할 때 비밀번호 외에 한 번 더 본인 확인을 요구하는 기능입니다. 인증 앱의 일회용 코드, 푸시 알림, SMS나 WhatsApp 코드, 패스키 등 계정과 지역·기기·계정 등급에 따라 사용할 수 있는 방법이 달라질 수 있습니다.
설정 경로는 ChatGPT 설정 → 보안 및 로그인 → 다중 인증(MFA)입니다. 원하는 인증 방법을 선택한 뒤 QR 코드 스캔이나 인증 코드 입력 같은 추가 절차를 완료하면 다음 로그인부터 적용됩니다.
OpenAI MFA 설정 안내 보기여기서 꼭 기억해야 할 점이 하나 있습니다. MFA를 켠다고 기존 로그인 세션이 자동으로 종료되지는 않습니다. 이미 누군가 로그인해 있을 가능성이 있다면 비밀번호 변경과 전체 세션 로그아웃을 먼저 진행하고 MFA를 설정하는 순서가 더 안전합니다.
인증 앱을 쓰기로 했다면 휴대폰을 바꾸거나 앱을 삭제하기 전에 복구 방법을 확인해두세요. MFA 방법을 여러 개 설정할 수 있는 계정이라면 평소 사용할 방법 외에 다른 로그인 수단도 준비해두는 편이 좋습니다.
OpenAI 계정에 직접 비밀번호를 설정해 로그인하는 방식이라면, 노출됐거나 다른 사이트와 재사용한 비밀번호를 즉시 바꾸는 게 좋습니다. 새 비밀번호는 다른 서비스에서 사용하지 않은 긴 문자열로 만들고, 가능하면 비밀번호 관리 앱에 저장해두세요.
반대로 Google, Apple, Microsoft 같은 외부 로그인으로 가입한 계정이라면 ChatGPT 비밀번호만 바꾸는 방식으로 해결되지 않을 수 있습니다. 어떤 로그인 방식을 사용하고 있는지 먼저 떠올리고, 외부 계정 쪽에서도 최근 로그인 기록과 보안 설정을 확인해야 합니다.
이메일로 온 보안 안내를 보고 접속할 때도 조심해야 합니다. 로그인 정보를 입력하라는 링크를 바로 누르기보다 브라우저에서 ChatGPT나 OpenAI 도움말 센터를 직접 열어 확인하는 편이 안전하죠.
ChatGPT 웹 계정과 OpenAI API를 함께 사용한다면 점검 범위를 API까지 넓혀야 합니다. API 키가 노출되면 다른 사람이 키를 이용해 요청을 보내면서 예상하지 못한 비용이 발생하거나 사용량이 급증할 수 있습니다.
API 키는 애플리케이션 코드, 공개 GitHub 저장소, 브라우저와 모바일 앱에 직접 넣지 않는 것이 기본입니다. 서버의 환경 변수나 GitHub Secrets처럼 애플리케이션 코드와 분리된 방식으로 보관하는 게 좋습니다.
키가 코드나 저장소에 노출됐다고 의심된다면 해당 키를 먼저 삭제하세요. 삭제한 키는 다시 사용할 수 없고, 그 키를 사용하던 프로그램은 작동을 멈출 수 있으니 새 키를 만든 뒤 애플리케이션 설정을 교체해야 합니다.
키를 바꾼 다음에는 Usage 페이지에서 평소와 다른 요청량이나 비용이 있었는지 확인해보세요. 여러 프로젝트나 기능을 운영한다면 API 키를 용도별로 나누고, 사용량 한도와 알림도 함께 설정해두면 이상 징후를 발견하기 쉽습니다.
아래와 같은 상황이라면 단순히 브라우저 쿠키를 지우는 것보다 계정 보안 조치를 우선하는 편이 낫습니다.
직접 비밀번호를 사용하는 계정이라면 비밀번호를 바꾸고, 모든 세션에서 로그아웃한 뒤 MFA를 설정하세요. API 사용자는 노출된 키를 삭제하고 사용량 자료를 보관해야 합니다. 이후에도 해결되지 않으면 OpenAI 도움말 센터 오른쪽 아래의 채팅 창으로 지원팀에 문의하면 됩니다.
OpenAI 지원팀에 계정 보안 문의하기문의할 때는 낯선 활동의 날짜와 시간, 시간대, 기기·브라우저 정보, 표시된 오류 문구와 스크린샷을 함께 전달하면 확인에 도움이 됩니다. API 관련 문제라면 요청량과 비용이 급증한 시점도 적어두는 게 좋고요.
계정이 특별히 이상하지 않더라도 한 달에 한 번 정도 보안 기록과 활성 세션을 훑어보면 좋습니다. 사용하지 않는 API 키를 정리하고, 오래된 기기의 신뢰 등록을 제거하고, MFA 인증 수단이 현재도 접근 가능한지 확인하는 식이면 됩니다.
결국 핵심은 MFA 하나만 켜는 데 있지 않습니다. 보안 기록으로 과거를 확인하고, 활성 세션으로 현재를 정리하고, API 키와 사용량까지 따로 살피는 것이 진짜 계정 보안 점검에 가깝습니다.
A. 반드시 그렇지는 않습니다. VPN이나 회사 네트워크, 이동통신사 중계 서버 때문에 위치가 대략적으로 다르게 표시될 수 있습니다. 다만 기기와 시간까지 낯설다면 전체 로그아웃과 비밀번호 변경을 함께 진행하는 편이 안전합니다.
A. 아니요. MFA 활성화만으로 기존 세션이 자동 종료되지는 않습니다. 이미 로그인된 기기를 정리하려면 보안 및 로그인 메뉴의 활성 세션에서 개별 로그아웃하거나 모든 기기에서 로그아웃을 별도로 선택해야 합니다.
A. 전체 비밀 키는 생성할 때만 표시됩니다. 저장하지 못했거나 잃어버렸다면 기존 키를 확인하려고 하기보다 새 키를 만들고, 사용하지 않는 기존 키를 삭제하는 방식으로 교체해야 합니다.
A. 조직의 SSO로 연결된 계정은 ChatGPT의 활성 세션 기능이 제공되지 않을 수 있습니다. 이 경우 조직 관리자나 SSO 제공자의 로그인 기록·기기 관리 기능을 함께 확인해야 합니다.
ChatGPT 계정이 이상하게 느껴질 때는 겁부터 먹기보다 보안 기록과 활성 세션을 차례로 확인해보세요. 낯선 흔적이 있다면 비밀번호 변경, 전체 로그아웃, MFA 설정을 이어서 진행하고 API를 쓰는 분들은 키와 사용량까지 꼭 따로 살펴보는 게 좋습니다. 한 번 점검해두면 다음에 비슷한 알림이 왔을 때도 훨씬 침착하게 대응할 수 있겠죠.